Більш як 4 млн комп’ютерів за допомогою нової версії небезпечного трояна
виявилися втягнутими в ботнет – мережу заражених комп’ютерів, що
дозволяють використовувати їх на відстані. Як кажуть експерти з безпеки,
цей ботнет майже неможливо знищити.
Злочинці, що взяли комп’ютери під контроль, або крадуть з них дані, або
використовують їх для розсилки спаму чи атак на інші машини, пише Бі-Бі-Сі.
Троян, відомий як TDL-4 (найсвіжіший різновид трояна TDSS) – шкідлива
програма, яка встановлюється на комп’ютери, що працюють на операційній
системі Windows. Як правило, сам по собі троян не заподіює комп’ютеру
шкоди, і його дуже важко виявити і знешкодити.
Російська преса, зокрема, “Известия”, стверджує, що автором
“найдосконалішого трояна” є певне угруповання російських хакерів, яке,
за відомостями видання, заробляє на цьому по 1 млн доларів на місяць.
Як кажуть експерти з безпеки, нещодавні успіхи у боротьбі з ботнетами
змусили розробників TDL максимально ускладнити їхнє виявлення. За
останні три місяці, тобто відтоді як з’явилася четверта версія трояна,
TDL встиг проникнути до 4,5 млн комп’ютерів.
Зміни, внесені до TDL-4, зробили його найскладнішим трояном на сьогодні,
пишуть фахівці з комп’ютерної безпеки з Лабораторії Касперського Сергій Голованов та Ігор Суменков
у своїй аналітичній статті. “Творці TDL, по суті, спробували створити
ботнет, який неможливо знищити. Його захищено від атак конкурентів й
антивірусних компаній”, – пишуть дослідники.
TDL поширюється через сайти-“пастки” і заражає комп’ютери,
використовуючи вразливі місця в операційній системі Windows. Відомо, що
він розповсюджується через сайти, звідки можна викачати піратські
фільми. Він також ховається на сторінках, де можна зберігати фотографії і
відео, а також на порносайтах.
Троян інсталює себе до системного файлу Windows, відомого як master boot
record. У цьому файлі зберігається список команд щодо запуску
комп’ютера, і його рідко коли сканує стандартна антивірусна програма.
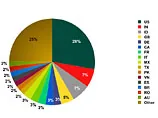
28% жертв TDL-4 розташовано у США. Чимала їхня кількість є в Індії (7%) і
Великій Британії (5%). Приблизно по 3% – у Франції, Німеччині та
Канаді.
Як пишуть дослідники, через особливості його роботи цей ботнет важко
знайти і знешкодити. Творці TDL-4 придумали свою власну систему
кодування для захисту способів зв’язку між тими, хто управляє ботнетом, і
зараженими комп’ютерами, що утруднює аналіз обміну даними між ними.
Крім того, TDL-4 надсилає команди зараженим машинам, використовуючи
відкриті мережі, а не централізовану командну систему. Це ще більш
ускладнює аналіз, оскільки за такої системи зв’язку немає центральних
серверів, які регулярно “спілкуються” з інфікованими машинами.
“Хай для чого б він призначався, його дуже важко видалити. Безумовно, це один з найскладніших ботнетів, – каже Джо Стюарт з компанії Secureworks.
Проте саме складність TDL-4 може допомогти в його знищенні, вважають
дослідники з Лабораторії Касперського, яким вдалося виявити помилки в
коді трояна. Це дозволило їм дістати доступ до баз даних, де
зберігається інформація про інфіковані комп’ютери, що, у свою чергу,
допоможе дослідникам зрозуміти, хто й навіщо створив TDL-4.